
Özel web yazılımı projelerinde harici servisler (API ve web servisler) ile veri alışverişi kurmak, kağıt üzerinde basit bir HTTP isteğinden ibaret görünse de canlı ortamda en çok baş ağrıtan süreçlerin başında gelir. İstek atılan sunucudaki milisaniyelik gecikmeler, beklenmedik veri tipleri veya veritabanı kilitlenmeleri, doğrudan uygulamanızın çökmesine ya da kullanıcının yanıt vermeyen bir ekranla karşılaşmasına yol açabilir.
Bu rehberimizde, web servis entegrasyonlarında sıklıkla karşılaşılan temel teknik sorunları ve bu sorunlara karşı uygulayabileceğiniz mimari çözümleri inceliyoruz.
1. Zaman Aşımı (Timeout) ve Yüksek Veri Yükü Yönetimi
Binlerce verinin tek bir web servis çağrısı ile çekilmeye çalışılması, hem istek yapılan sunucunun hem de veriyi işleyen lokal sunucunun bellek (RAM) limitlerini zorlar. Sunucunun varsayılan yanıt süresi (örneğin 30 saniye) aşıldığında sistem genellikle 504 Gateway Timeout hatası vererek işlemi yarıda keser.
Çözüm Mantığı: Kümeleme (Batching) ve Zamanlanmış Görevler (Cron)
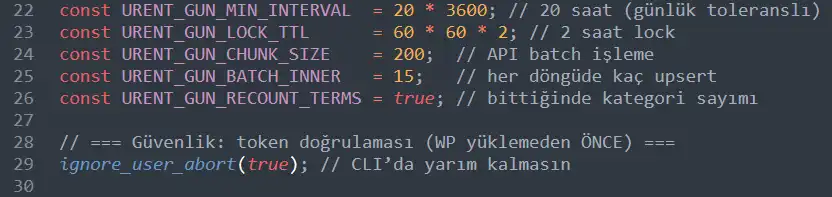
Tüm veriyi tek hamlede çekmek yerine, veriyi küçük paketlere (100’erli veya 500’erli kümeler) bölerek işlemek daha sağlıklıdır. Ağır yük getiren senkronizasyon işlemlerini kullanıcı ekranında (synchronous) çalıştırmak yerine; arka planda zamanlanmış görevlerle (asynchronous cron job) yürütmek, sunucu üzerindeki anlık yükü sınırlar.
Gerçek Proje Tecrübesi: Testlerini kısa süre önce tamamlayıp yayına hazır hale getirdiğimiz Etkin Entegrasyon WordPress eklentimizde, promosyon ürünleri web servisinden gelen binlerce kalem ürünü ve anlık stok verilerini senkronize ederken bu yöntemden faydalandık. Tek seferlik devasa istekler yerine arka planda çalışan batch sistemi ve sıralı queue mekanizması kurarak hem sunucu RAM kullanımını sabit seviyede tuttuk hem de zaman aşımı riskini tamamen ortadan kaldırdık. Bahsi geçen eklenti; ürün stok verilerini toplu bir şekilde çekmek için 10 dakikada bir (her web sitesi başına) toplu tek bir istek atarken, yeni ürünleri eklemek ve mevcut ürünlerin meta verilerini güncellemek için gece saatlerinde (ziyaretin az olduğu saatlerde) yine tek bir toplu istekle işlemleri gerçekleştirmektedir.
2. Hatalı Veri Eşleşmesi (Data Mapping) ve Tip Uyuşmazlıkları
Web servis sağlayıcısının paylaştığı dokümantasyondaki veri tipleri ile canlı ortamda gönderdiği veri tipleri her zaman birebir uyuşmayabilir. Sayısal bir değer beklenen parametrenin metin (string) gelmesi, zorunlu bir alanın null dönmesi veya dizi (array) yapısının farklı/bozuk gelmesi, yazılım tarafında beklenmedik hatalara (Fatal Error gibi) sebep olur.
Çözüm Mantığı: Katı Tip Kontrolü ve Varsayılan Değer (Fallback) Kullanımı
Dış kaynaktan gelen her veri, veritabanına yazılmadan veya işleme alınmadan önce kod seviyesinde doğrulamadan (validation) geçirilmelidir.
-
Tip Doğrulama: Gelen verinin beklenen veri tipinde olup olmadığını kontrol edin (
is_array,is_numericvb.). -
Fallback Mekanizması: Boş veya hatalı gelen parametreler için varsayılan değerler atayarak akışın kesintiye uğramasını engelleyin.
-
Şema Doğrulama: JSON çıktısı veren servislerde JSON Schema validator yapıları kullanarak gelen verinin standartlara uygunluğunu anında doğrulayın.
3. Güvenlik, Kimlik Doğrulama ve Yetkilendirme Hataları
Web servislerle haberleşirken yapılan en yaygın hatalardan biri, güvenlik ve kimlik doğrulama (authentication) adımlarını her istek içinde düzensiz bir şekilde yönetmektir. Eksik parametreler, süresi dolmuş anahtarlar veya hatalı lisans sorguları, karşı sunucudan 401 Unauthorized ya da 500 Internal Server Error hatalarının dönmesine neden olarak entegrasyonu tamamen durdurabilir.
Çözüm Mantığı: Merkezi Güvenlik ve İstek Katmanı
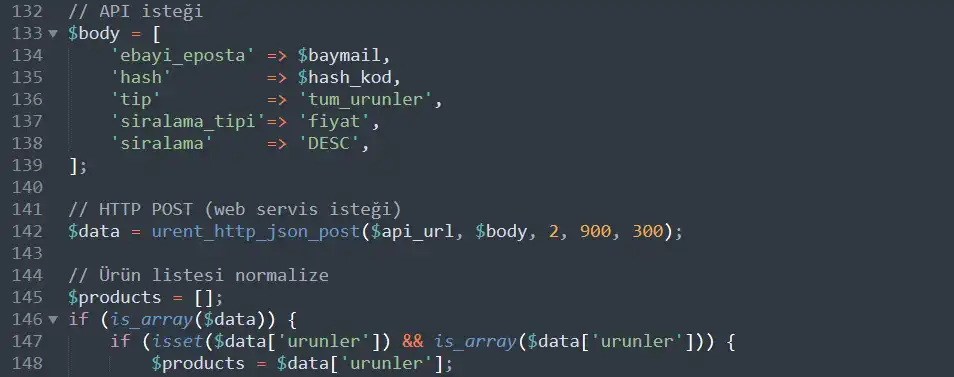
Kimlik doğrulama bilgilerini (hash kodu, e-bayi bilgisi, API token vb.) ve harici sunucuya atılan HTTP isteklerini merkezi bir yardımcı fonksiyon üzerinden yönetmek gerekir. Kod seviyesinde istek atılmadan önce gerekli lisans/kimlik parametrelerinin varlığı doğrulanmalı; hatalı veya eksik bilgi durumunda sistem, güvenli bir şekilde işlemi sonlandırıp log üretmelidir.
Geliştirici Mutfağından: Yayına aldığımız Etkin Entegrasyon WordPress eklentimizde, dış sunucudan ürün verisi çekmeden önce lisans ve hash kodlarını veritabanından çekip doğrulayan bir kontrol mekanizması kurduk. Doğrulama sağlandıktan sonra, istek parametreleri hazırlanıp özel urent_http_json_post katmanımız üzerinden güvenli HTTP POST isteği gönderiliyor. Dönen yanıtın boş (null) veya hatalı gelmesi durumunda ise sistem, veritabanı yapısına ve veri bütünlüğüne zarar vermeden işlemi durduruyor.
4. Hataları Erken Yakalama: Loglama ve İzleme Mekanizmaları
Bir entegrasyon hata verdiğinde sorunun kaynağını (kendi sunucunuz mu, karşı servis mi, yoksa ağ sağlayıcısı mı?) tespit etmek zaman alabilir. Detaylı ve anlaşılır bir loglama altyapısı yoksa, hatayı tespit etmek samanlıkta iğne aramaya dönüşür.
Çözüm Mantığı: Yapılandırılmış Loglama (Structured Logging)
Her web servis isteğinde ve yanıtında aşağıdaki verileri dosya tabanlı veya özel bir log tablosunda kayıt altına almak işleri kolaylaştırır:
-
İstek Detayları: İstek atılan URL, HTTP metodu (GET, POST vb.) ve gönderilen parametreler.
-
Yanıt (Response) Kodu ve Gövdesi: Dönen HTTP durum kodu (
200,400,500,503) ve ham yanıt verisi. -
İşlem Süresi: İstek ile yanıt arasında geçen milisaniye cinsinden süre.
Hatalı HTTP kodlarıyla karşılaşınca, sistemin yöneticiye anlık e-posta veya bildirim göndermesini sağlayan bir uyarı mekanizması kurmak, soruna kullanıcılar fark etmeden müdahale etmenize olanak sağlayabilir.